アサヒサイバー攻撃現在の全貌!復旧状況と情報流出の真相検証
国内の酒類・飲料最大手であるアサヒグループホールディングス(アサヒGHD)を襲った前代未聞のランサムウェア攻撃から時を経て、サプライチェーンや事業活動はどこまで正常化を果たしたのでしょうか。2025年9月29日朝に発覚した大規模システム障害は、主力であるスーパードライの出荷見合わせやアサヒ飲料の業務停止など、流通網全体を巻き込むパニックを引き起こしました。
ネット上では「今も個人情報の流出リスクが残っているのか」「店頭での品薄は完全に解消されたのか」といった懸念の声が根強く残っています。本稿では、企業側の公式発表、警視庁による捜査の進展、決算資料に刻まれた業績影響まで、取材班が集約した最新ファクトをもとにその全容を紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:基幹システムの全面復旧と出荷正常化は完了しており、現在は再発防止策とゼロトラスト監視を軸にした新ガバナンス体制へ移行している。
- 要点2:ロシア系ランサムウェア組織「Qilin(チーリン)」によるデータセンター経由の侵入が判明し、情報漏えいの恐れは約228.9万件、確認済みは11万5,513件にのぼる。
- 要点3:一時的なビール市場の混乱や手作業伝票による現場の疲弊を乗り越え、同社が示した極めて詳細な情報開示姿勢は日本企業のBCP(事業継続計画)に新たな基準を提示した。
【現在の復旧状況】アサヒの出荷停止とシステム障害はどう解決されたのか?
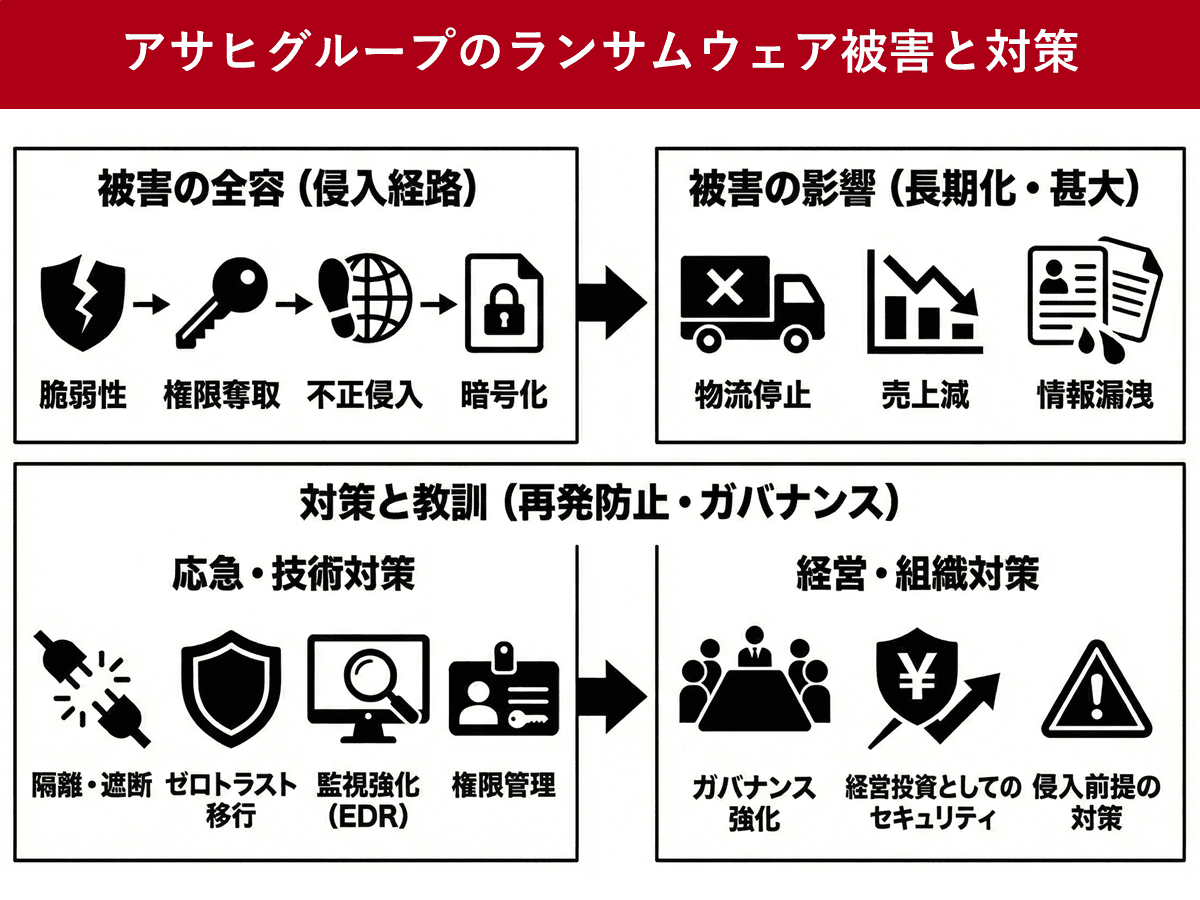
2025年9月29日午前7時頃、社内サーバーの広範な暗号化によって引き起こされたシステム障害は、受注・出荷管理を担う中枢機能を瞬時に麻痺させました。これにより、ビール市場シェア約4割を握るアサヒビールの主力製品やアサヒ飲料の清涼飲料水が全国の物流拠点で行き場を失い、一時的なビール出荷停止の影響が居酒屋チェーンやスーパーの棚を直撃しました。
気になる現在の状況ですが、同社が段階的に進めてきたシステム復旧作業は最終フェーズを通過しています。障害発生直後は手作業や代替システムによる緊急出荷で急場をしのぎ、その後、隔離・無菌化された新サーバー環境へのデータ移行が完了。2026年に入ってからは、受発注から物流配送、コールセンター業務に至るまで、すべてのオンライン基幹業務が安定稼働を取り戻しました。
2026年2月18日に公表された最終調査報告では、侵入を受けた旧環境の完全遮断と、全社端末約2万台規模のセキュリティ再点検が終了したことが明言されました。現在は、平時を上回る24時間365日のSOC(セキュリティオペレーションセンター)監視体制のもとで通常通りの製品供給が継続されています。
個人情報流出の真相と被害規模|公式発表が明かした228万件の全貌
事件当初から最も消費者の関心を集めていたのが、個人情報流出の可能性とその実態です。アサヒグループ公式発表の時系列データを精査すると、調査の進展に伴って被害の実相が明確に切り分けられてきた経緯が浮かび上がります。
同社が外部フォレンジック専門機関の協力を得て実施した調査によると、ダークウェブ上に暴露されたデータや攻撃者のアクセスログを解析した結果、流出の「おそれ」がある対象者は最大で約228万9,000件に達しました。これには過去のキャンペーン応募者情報、通信販売の会員情報、株主名簿、さらにはグループ従業員や退職者の人事データが含まれています。
一方で、攻撃者側のリークサイトなどで実際に流出が「確認済み」と判定されたデータは11万5,513件にとどまりました。これらには顧客の氏名、住所、電話番号、一部の社外取引先情報などが含まれていたものの、クレジットカード情報などの決済関連データは外部決済代行サービスを利用していたため、グループ社内サーバーからの漏えいは免れました。対象となった個人に対しては、個別の書面送付や特設相談窓口を通じた補償・ケアが現在も丁寧に進められています。
【データ比較】アサヒGHDサイバー攻撃の被害実態と影響規模一覧
今般のインシデントが産業界に与えたインパクトを、公表データおよび業界水準との比較から客観的に整理しました。
| 項目 | アサヒGHDの実数値・公表データ | 国内大規模インシデント平均 | 編集部の見解・評価 |
|---|---|---|---|
| 攻撃の初動検知と被害発覚 | 2025年9月29日 07:00頃 | 休日夜間・未明の検知遅延が通例 | 週明け始業直前のタイミングを突かれた組織的奇襲。 |
| 個人情報の漏えい規模 | おそれ:約228.9万件 流出確認:115,513件 | 数十万〜数百万件規模 | クレカ非保持化が奏功し、金融致命傷は回避。 |
| 業績への直接・間接的損失 | 売上機会損失・調査対策費で百数十億円規模 | 数十億〜100億円前後 | ビール最盛期の出荷遅滞が営業利益を大きく圧迫。 |
| 完全復旧・調査完了時期 | 2026年2月中旬(調査完了・恒久対策発表) | 発生から3〜6ヶ月程度 | 迅速な暫定出荷と徹底した全容開示を両立させた。 |

犯行声明と侵入ルートの罠|Qilinの手口と警視庁特別捜査隊の動き
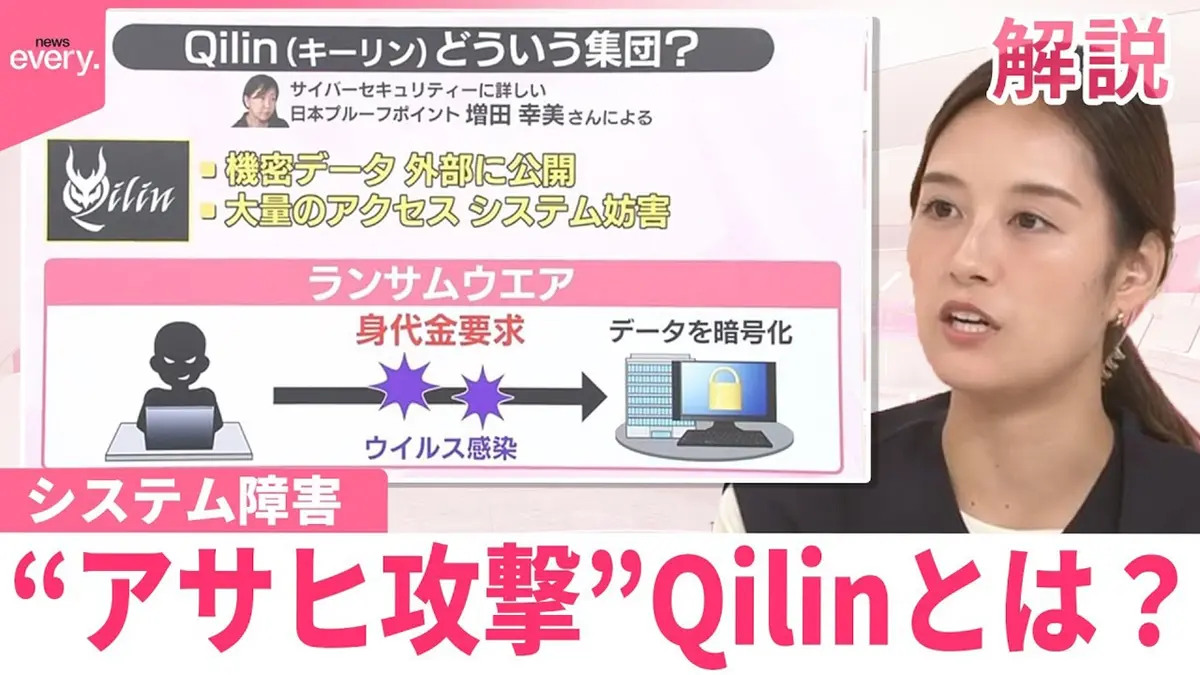
事件の背後にいたのは誰だったのか。サイバー攻撃原因と犯行声明を巡る捜査では、国際的なサイバー犯罪集団「Qilin(チーリン)」の関与が浮き彫りになりました。Qilinはロシア語圏を拠点とするとみられる二重恐喝(ランサムウェアによる暗号化と、機密データのダークウェブ暴露を脅迫材料にする手口)の常習グループです。
セキュリティ専門家および調査委員会が特定した不正アクセス手口は、極めて巧妙でした。標的となったのは本社の末端PCではなく、グループ共通基盤を抱える「データセンター内の保守用ネットワーク」でした。VPN装置や遠隔保守用のアカウント管理におけるわずかな脆弱性を突いて内部ネットワークへ潜入し、数日間にわたって特権IDを奪取。週末の警戒が薄れる隙を突いて一斉に暗号化マルウェアを展開したと分析されています。
事態を重く見た警察庁および警視庁サイバー特別捜査隊は、発生直後から同社と連携して国際刑事警察機構(インターポール)とも情報共有を行いました。暗号資産(仮想通貨)による身代金の要求に対し、アサヒ側は反社会的勢力への資金供与を禁じる国際基準に従って支払いを拒否。国家ぐるみのサイバー犯罪組織に対抗するため、現在も海外法執行機関と連携した追跡捜査が水面下で続けられています。
【実態検証】「昭和に逆戻り」の現場対応とサプライチェーンのリアル
システム停止が告げられた直後、現場で何が起きていたのでしょうか。物流拠点や営業現場の証言からは、国内インフラを支える現場スタッフの凄まじい奮闘が伝わってきます。
「朝出社したらパソコンが一切立ち上がらず、受注端末画面は真っ黒。電話とFAXだけが鳴り響き、倉庫では何万ケースものビールを手書き伝票でピッキングするしかなかった」
当時の特番取材や業界関係者の証言で語られた「昭和に逆戻りした現場」という表現は、決して誇張ではありませんでした。自動化されていた入出庫リフトが停止したため、作業員総出で伝票と現物を突き合わせ、出荷ミスを防ぐために徹夜の確認作業が繰り返されたのです。このアサヒ飲料システムダウンや物流麻痺は、大手コンビニエンスストアや外食チェーンの配送ダイヤルを大混乱に陥れました。
ネットの反応と口コミを振り返ると、当初は「居酒屋でスーパードライが頼めない」「近所のスーパーで缶コーヒーが欠品している」といった困惑の声がSNSを埋め尽くしました。しかし、同社が即座に記者会見を開き、現場が手作業で納品を繋ごうとする姿が報じられるにつれ、ネット上では「現場のドライバーや倉庫スタッフに感謝したい」「他社製品に乗り換えずに待つ」といった応援の書き込みが急増。サプライチェーンへの影響を最小限に食い止めようとした泥臭い現場力が、ブランドの崩壊を瀬戸際で救ったといえます。
一般に知られていない盲点とネットの誤解|「身代金支払い」や「製品汚染」のデマ
巨大インシデントの常として、事件発生直後からネット上ではいくつかの悪質なデマや事実誤認が拡散しました。今後のリスクを冷静に見極めるためにも、誤った認識を正しておく必要があります。
最も横行した誤解の一つが、「アサヒは裏で巨額の身代金を支払ってデータを買い戻したのではないか」という憶測です。しかし、2026年の決算資料や公表報告書が示す通り、身代金の支払いは一切行われていません。同社はバックアップからの段階的リストアと、汚染されていないネットワークの再構築という、時間と莫大なコストを要する正攻法を選択しました。
また、一部の掲示板やSNSでは「工場の制御システムがハッキングされてビールの製造工程に有害物質が混入した」という極端な陰謀論めいた噂も散見されました。しかし、ビールの醸造やボトリングを行う工場の生産ライン(OTネットワーク)は、受発注や社内OAを担う情報系ネットワーク(ITネットワーク)と物理的・論理的に完全に切り離されており、製品の品質や安全性への影響は最初からゼロでした。デマに惑わされず、どの領域が侵害され、どこが無事だったのかを峻別して捉える視点が不可欠です。
【プロの結論】国内メガサプライチェーンが直撃を受けた構造的教訓
アサヒGHDが直面した危機は、単なる一企業のセキュリティ事故にとどまりません。日本企業のサプライチェーン全体に横たわる「境界防御の限界」と「相互依存リスク」を白日の下に晒しました。
家族社会学や組織心理学において、過度な信頼関係がチェック機能を麻痺させる「共依存」の構造が指摘されるのと同様に、日本の企業社会でも「データセンター内やグループ企業内は安全である」という暗黙の前提に依存しすぎていた側面は否めません。VPNを通過したアクセスを無条件で信頼してしまう旧来のセキュリティ思想こそが、最大の脆弱性でした。
しかし特筆すべきは、同社が記者会見で自らの弱点や侵入ルートを隠蔽せず、詳細に社会へ開示した点です。「自社の痛ましい経験が、日本全体のサイバー防壁を強化する一助になれば」という経営陣の姿勢は、インシデント対応における透明性の重要性を証明しました。システムがいかに進化しようとも、最終的に事業を繋ぐのは現場のアナログなBCP対応力であり、経営層の迅速な説明責任であるという教訓は、すべての産業界に重い示唆を与えています。
【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:現在、アサヒビールやアサヒ飲料の出荷・供給は通常通り行われていますか?
A1:はい、完全に通常通り供給されています。基幹システムの再構築と物流管理網の復旧は完了しており、店頭での欠品や供給制限はすでに解消されています。
Q2:自分の個人情報が漏えいしたかどうかを確認する方法はありますか?
A2:公式に流出が確認された顧客に対しては、アサヒグループから書面や個別の連絡が行われています。不安な点がある場合は、アサヒGHDの公式Webサイトに設置されている「サイバー攻撃に関する専用お客様相談窓口」へ問い合わせることが可能です。
Q3:事件によるアサヒの業績への影響や、株価の最新ニュースはどうなっていますか?
A3:一時的な出荷遅延やセキュリティ対策費の計上により事業利益は一時圧迫されたものの、主力ブランドの底堅い需要と海外事業の牽引により、業績は回復基調にあります。情報開示への誠実な姿勢が市場から評価され、株価への長期的な打撃も限定的なものにとどまっています。
まとめ:平時からの備えと企業が果たすべき情報開示の責任
アサヒグループを襲ったランサムウェア攻撃は、国内屈指のサプライチェーンを持つ大企業であっても、わずかなネットワークの隙間から機能不全に追い込まれるという冷厳な現実を突きつけました。現在、日常の流通を取り戻した同社の姿は、現場の献身と適切なシステム再構築が実を結んだ成果といえます。
デジタル化が極限まで進む現代だからこそ、システム停止を前提としたアナログな事業継続訓練と、インシデント発生時の包み隠さない情報発信こそが企業の命運を分けます。私たちは今回の事件を単なる過去のニュースとして片付けるのではなく、あらゆる組織が明日は我が身として向き合うべき重大な転換点として捉え続ける必要があります。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
